Je vais vérifier les contrôles daccès de votre application web
 New
Sales 0

Sold by Etik_lab •Sécurité des applications web et des API Total sale 1
## Votre application protège-t-elle correctement les données de chaque utilisateur ?
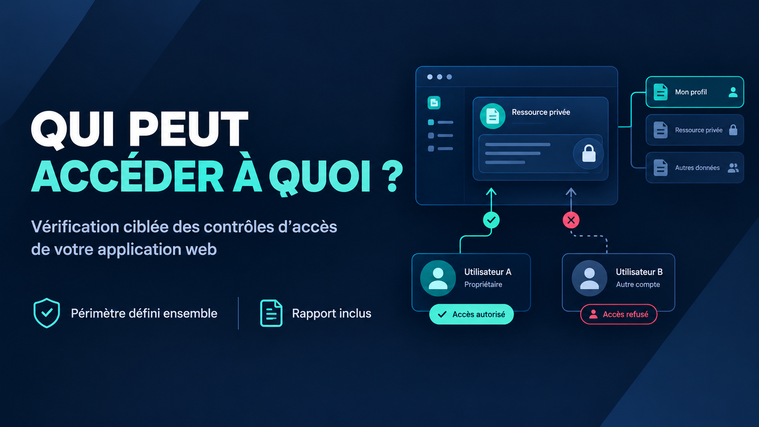
Sur une application web, un utilisateur peut parfois accéder à une donnée ou effectuer une action qui devrait être réservée à un autre compte ou à un autre rôle.
Le problème, c’est que l’application peut sembler fonctionner normalement, même lorsque certaines permissions sont mal vérifiées.
Je vous propose une vérification manuelle ciblée des contrôles d’accès de votre application web, dans le but d’identifier d’éventuels accès non autorisés dans le périmètre convenu.
### Ce que je vais vérifier
Selon les fonctionnalités et les accès disponibles, les tests peuvent notamment porter sur :
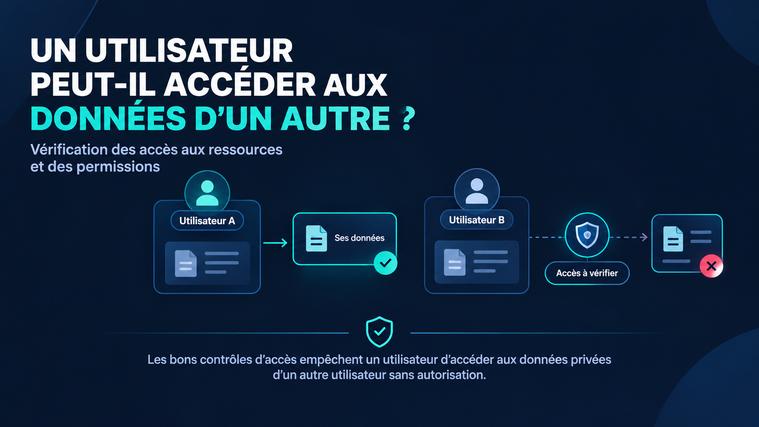
- L’accès aux données : un utilisateur peut-il consulter une ressource appartenant à un autre utilisateur ?
- Les permissions : un utilisateur peut-il effectuer une action qui devrait être réservée à un autre rôle ?
- La séparation des comptes : les données et les actions de différents utilisateurs sont-elles correctement isolées ?
- Les restrictions d’accès : les contrôles restent-ils appliqués lorsque l’on tente d’accéder directement à une ressource ou à une fonctionnalité ?
Les vérifications sont adaptées à la fonctionnalité convenue et aux rôles de test disponibles.
### Ce que vous recevrez
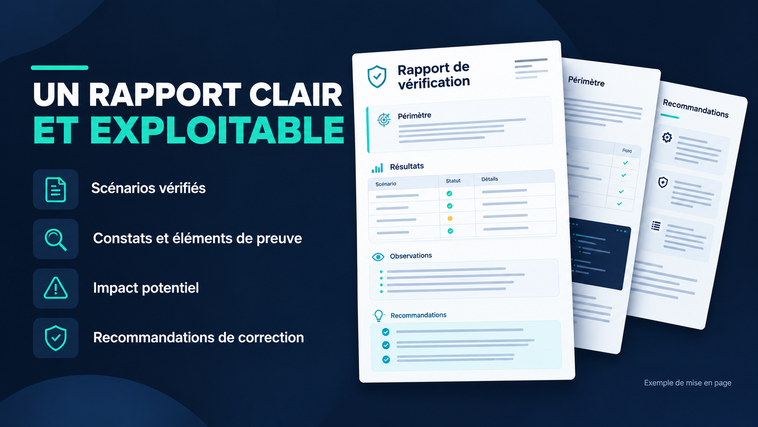
À la fin de la prestation, vous recevrez un rapport concis comprenant :
- Le périmètre et les scénarios vérifiés.
- Les problèmes de sécurité effectivement constatés, le cas échéant.
- Des éléments de preuve proportionnés et utiles à la compréhension du constat.
- L’impact potentiel des problèmes identifiés.
- Des recommandations concrètes pour les corriger.
Si aucun problème n’est identifié, le rapport précisera les vérifications effectuées et leurs résultats. Cela ne signifie pas que toute l’application est exempte de vulnérabilités.
### Ce qui est inclus
La prestation de base couvre :
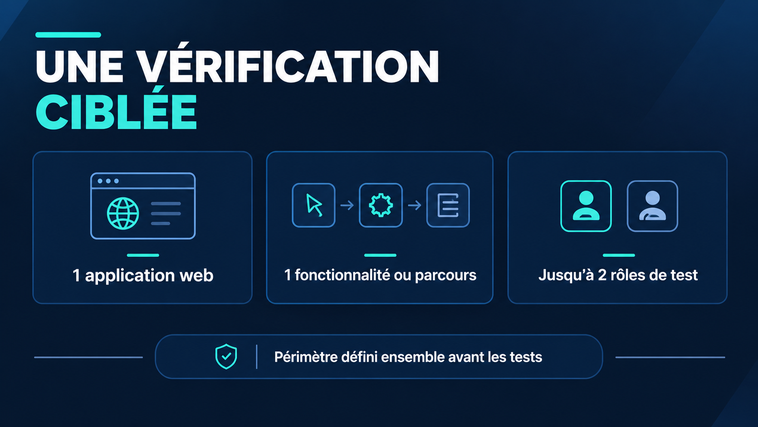
- Une application web.
- Une fonctionnalité ou un parcours utilisateur défini ensemble.
- Jusqu’à deux rôles de test, selon les accès fournis.
- Des vérifications manuelles limitées au périmètre convenu.
- Un rapport de résultats et des recommandations.
### Ce qui n’est pas inclus
Cette prestation ne constitue pas un pentest complet de l’application.
Elle n’inclut pas, sauf accord distinct :
- Un audit exhaustif de l’application ou de son infrastructure.
- Une analyse approfondie de toutes les API.
- Des tests de déni de service ou de charge.
- Une extraction massive de données.
- Des tests sur des fonctionnalités non convenues.
- Un nouveau cycle de tests après correction.
La découverte d’une vulnérabilité n’est jamais garantie.
### Ce dont j’ai besoin pour commencer
Avant le démarrage, merci de fournir :
1. L’URL de l’application concernée.
2. Une description de la fonctionnalité à vérifier.
3. Les rôles utilisateurs concernés et leur comportement attendu.
4. Des comptes de test adaptés, si nécessaire.
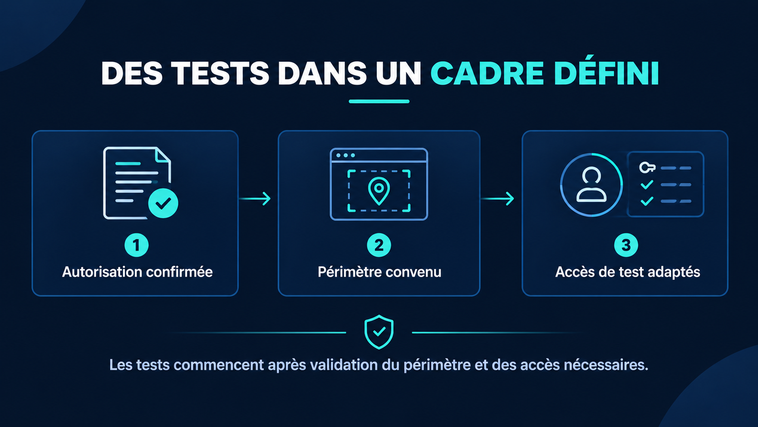
5. La confirmation que vous êtes propriétaire de l’application ou autorisé à faire réaliser ces tests.
Les tests ne commencent qu’après validation de l’autorisation et du périmètre. Les identifiants et informations sensibles ne doivent pas être publiés dans la description ou envoyés en clair.
### Vérification ciblée des accès $33.62
Délai : 3 jours
1 application web
1 fonctionnalité ou parcours utilisateur
Jusqu’à 2 rôles de test
1 rapport concis avec recommandations
Inclus dans la prestation
- Définition et confirmation du périmètre avant le test.
- Vérifications manuelles ciblées des contrôles d’accès.
- Documentation des constats confirmés, avec preuves proportionnées.
- Explication de l’impact potentiel et recommandations de correction.
- Rapport final, même si aucune vulnérabilité n’est confirmée dans le périmètre testé.
### Vous avez un doute sur les permissions de votre application ?
Contactez-moi avant de commander. Nous pourrons vérifier ensemble si votre besoin correspond à cette prestation et définir un périmètre adapté.
L’objectif : vous fournir des constats compréhensibles et des pistes de correction concrètes, sans vous vendre un audit plus large que celui dont vous avez besoin.
Sur une application web, un utilisateur peut parfois accéder à une donnée ou effectuer une action qui devrait être réservée à un autre compte ou à un autre rôle.
Le problème, c’est que l’application peut sembler fonctionner normalement, même lorsque certaines permissions sont mal vérifiées.
Je vous propose une vérification manuelle ciblée des contrôles d’accès de votre application web, dans le but d’identifier d’éventuels accès non autorisés dans le périmètre convenu.
### Ce que je vais vérifier
Selon les fonctionnalités et les accès disponibles, les tests peuvent notamment porter sur :
- L’accès aux données : un utilisateur peut-il consulter une ressource appartenant à un autre utilisateur ?
- Les permissions : un utilisateur peut-il effectuer une action qui devrait être réservée à un autre rôle ?
- La séparation des comptes : les données et les actions de différents utilisateurs sont-elles correctement isolées ?
- Les restrictions d’accès : les contrôles restent-ils appliqués lorsque l’on tente d’accéder directement à une ressource ou à une fonctionnalité ?
Les vérifications sont adaptées à la fonctionnalité convenue et aux rôles de test disponibles.
### Ce que vous recevrez
À la fin de la prestation, vous recevrez un rapport concis comprenant :
- Le périmètre et les scénarios vérifiés.
- Les problèmes de sécurité effectivement constatés, le cas échéant.
- Des éléments de preuve proportionnés et utiles à la compréhension du constat.
- L’impact potentiel des problèmes identifiés.
- Des recommandations concrètes pour les corriger.
Si aucun problème n’est identifié, le rapport précisera les vérifications effectuées et leurs résultats. Cela ne signifie pas que toute l’application est exempte de vulnérabilités.
### Ce qui est inclus
La prestation de base couvre :
- Une application web.
- Une fonctionnalité ou un parcours utilisateur défini ensemble.
- Jusqu’à deux rôles de test, selon les accès fournis.
- Des vérifications manuelles limitées au périmètre convenu.
- Un rapport de résultats et des recommandations.
### Ce qui n’est pas inclus
Cette prestation ne constitue pas un pentest complet de l’application.
Elle n’inclut pas, sauf accord distinct :
- Un audit exhaustif de l’application ou de son infrastructure.
- Une analyse approfondie de toutes les API.
- Des tests de déni de service ou de charge.
- Une extraction massive de données.
- Des tests sur des fonctionnalités non convenues.
- Un nouveau cycle de tests après correction.
La découverte d’une vulnérabilité n’est jamais garantie.
### Ce dont j’ai besoin pour commencer
Avant le démarrage, merci de fournir :
1. L’URL de l’application concernée.
2. Une description de la fonctionnalité à vérifier.
3. Les rôles utilisateurs concernés et leur comportement attendu.
4. Des comptes de test adaptés, si nécessaire.
5. La confirmation que vous êtes propriétaire de l’application ou autorisé à faire réaliser ces tests.
Les tests ne commencent qu’après validation de l’autorisation et du périmètre. Les identifiants et informations sensibles ne doivent pas être publiés dans la description ou envoyés en clair.
### Vérification ciblée des accès $33.62
Délai : 3 jours
1 application web
1 fonctionnalité ou parcours utilisateur
Jusqu’à 2 rôles de test
1 rapport concis avec recommandations
Inclus dans la prestation
- Définition et confirmation du périmètre avant le test.
- Vérifications manuelles ciblées des contrôles d’accès.
- Documentation des constats confirmés, avec preuves proportionnées.
- Explication de l’impact potentiel et recommandations de correction.
- Rapport final, même si aucune vulnérabilité n’est confirmée dans le périmètre testé.
### Vous avez un doute sur les permissions de votre application ?
Contactez-moi avant de commander. Nous pourrons vérifier ensemble si votre besoin correspond à cette prestation et définir un périmètre adapté.
L’objectif : vous fournir des constats compréhensibles et des pistes de correction concrètes, sans vous vendre un audit plus large que celui dont vous avez besoin.