
Je vais sécuriser votre site WordPress piraté ou vulnérable après un audit
 New
Sales 0

Sold by koatiromeo •Ingénieur IA, automatisation et cybersécurité (OSCP) · Agents IA, n8n, apps web et mobiles Total sales 0
Votre site WordPress affiche des liens bizarres, redirige vers un autre site ou Google vous a envoyé une alerte de sécurité. Ou alors tout semble normal, mais vous ne savez pas si une extension oubliée laisse la porte ouverte. Dans les deux cas, il vaut mieux regarder votre site comme un pirate le ferait, avant lui.
POUR QUI
Ce service s'adresse aux propriétaires de sites vitrines ou de blogs, ainsi qu'aux boutiques WooCommerce. Votre site a été piraté, il contient un malware, ou vous voulez simplement savoir où il est fragile. Aucune connaissance technique n'est nécessaire de votre côté.
CE QUE COMPREND L'OFFRE DE BASE
- Audit de sécurité WordPress d'un site (une installation)
- Version de WordPress, de PHP et du thème
- Liste des extensions et thèmes vulnérables, avec les failles connues (références CVE)
- Extensions abandonnées ou plus mises à jour
- Comptes administrateurs exposés et énumération des utilisateurs
- Page de connexion, xmlrpc.php et API REST
- Fichiers sensibles accessibles depuis le web (sauvegardes, wp-config, logs)
- Certificat SSL et en-têtes de sécurité HTTP
- Recherche de signes d'infection visibles (redirections, spam caché, scripts injectés)
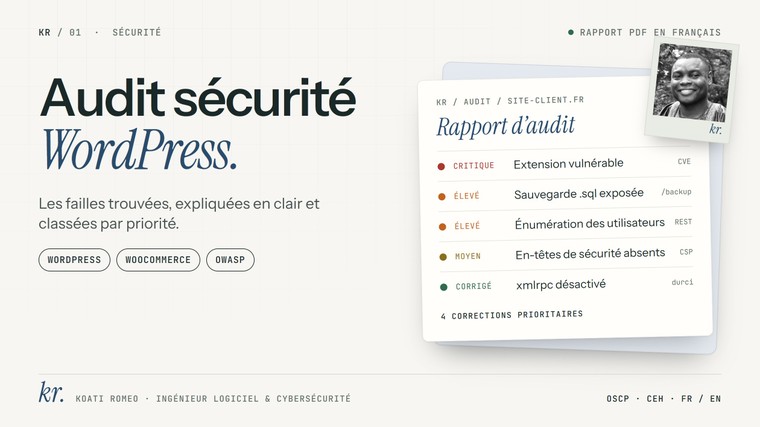
- Rapport PDF en français, avec un niveau de gravité pour chaque problème et la correction conseillée
COMMENT ÇA SE PASSE
1. Vous m'envoyez l'adresse du site et, si vous le souhaitez, un accès administrateur. Avec un accès, l'audit va plus loin.
2. Je fais une sauvegarde ou je vérifie qu'il en existe une récente avant de toucher à quoi que ce soit.
3. J'analyse le site avec des outils reconnus et surtout à la main. Les tests restent non destructifs, votre site continue de tourner.
4. Je vous livre le rapport et je réponds à vos questions dans le chat ComeUp.
CE QUE VOUS RECEVEZ
Un rapport clair que vous pouvez lire sans être développeur. Chaque point indique ce qui ne va pas, ce que ça permet à un attaquant et comment le corriger. Les problèmes sont classés du plus urgent au moins urgent. Si vous prenez l'option de correction, je m'occupe moi-même des réparations et je vous montre l'état avant et après.
POURQUOI MOI
Je m'appelle Koati Romeo et je travaille comme ingénieur en logiciel et en cybersécurité. Je suis certifié OSCP et CEH, et titulaire d'un master en cybersécurité. Mon métier consiste justement à trouver des failles avant les autres. Je développe aussi des sites et des applications depuis 2019, en PHP comme en JavaScript, donc je sais corriger ce que je trouve sans casser le reste. Je démarre sur ComeUp, d'où un tarif de lancement.
LES OPTIONS EN BREF
- Si votre site est piraté ou infecté, prenez le nettoyage malware. Je supprime le code malveillant, les portes dérobées et les comptes ajoutés par le pirate.
- Si Google affiche une alerte rouge ou des pages en japonais, ajoutez le retrait de la liste noire Google.
- Si vous voulez que je corrige tout ce que l'audit trouve, prenez la sécurisation complète.
- Pour bloquer les attaques à l'avenir, le pare-feu applicatif (Cloudflare ou extension) filtre les robots et les tentatives de connexion.
- Pour dormir tranquille, le re-scan à 30 jours vérifie que rien n'est revenu.
QUESTIONS FRÉQUENTES
Avez-vous besoin de mes accès ?
Pour l'audit de base, l'adresse du site suffit. Un accès administrateur, et idéalement FTP ou hébergeur, permet d'aller plus loin et devient obligatoire pour un nettoyage.
Est-ce sûr de vous confier mes identifiants ?
Je vous conseille de créer un compte administrateur temporaire, que vous supprimez après la livraison. Je ne conserve aucune donnée de votre site.
Mon site sera-t-il coupé pendant l'audit ?
Non. Les tests sont non destructifs et votre site reste en ligne.
Mon site est déjà piraté, que dois-je commander ?
L'offre de base avec l'option nettoyage malware. L'audit me sert à trouver par où le pirate est entré, sinon il revient en quelques jours.
Quelle différence avec une extension de sécurité gratuite ?
Une extension compare des signatures. Je vérifie aussi la configuration, les comptes, les fichiers exposés et les failles connues de vos extensions, puis je vous explique quoi faire.
Pouvez-vous garantir que mon site ne sera plus jamais piraté ?
Personne ne peut le promettre honnêtement. Je ferme les failles trouvées, j'explique les bonnes pratiques et le re-scan à 30 jours permet de vérifier que tout tient.
Combien de temps avant que Google retire l'alerte ?
Je dépose la demande de réexamen dès que le site est propre. Google répond en général en quelques jours, mais le délai dépend de lui.
Travaillez-vous avec mon hébergeur ?
Oui, que ce soit OVH, o2switch, Hostinger, IONOS ou un autre. Il me faut simplement un accès au gestionnaire de fichiers ou au FTP.
Et pour une boutique WooCommerce ?
C'est compris. Je fais attention aux pages de paiement et aux données des clients.
Mon site n'est pas sur WordPress, que faire ?
Regardez mon service de pentest OWASP pour les sites et applications web. Si votre site a surtout des bugs, mon service de correction de bugs WordPress est plus adapté.
Envoyez-moi un message ici avant de commander, je vous réponds en général en moins d'une heure.
