
Je vais sécuriser votre app Lovable, Bolt, Cursor ou v0 et corriger ses bugs
 New
Sales 0

Sold by koatiromeo •Ingénieur IA, automatisation et cybersécurité (OSCP) · Agents IA, n8n, apps web et mobiles Total sales 0
Vous avez construit votre application avec Lovable, Bolt, Cursor ou v0. Elle marche quand c'est vous qui cliquez. Mais avant d'y mettre de vrais clients, une question reste en suspens. Qu'est-ce qu'un inconnu peut voir ou modifier s'il ouvre la console de son navigateur ?
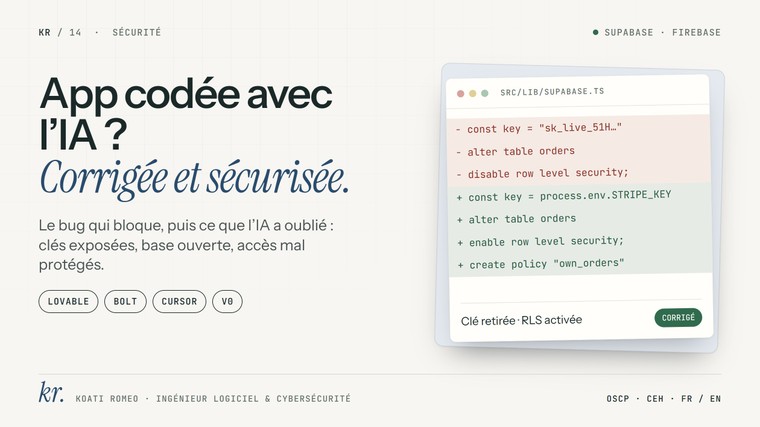
Les applications générées par l'IA se ressemblent beaucoup sur ce point. On y trouve souvent des clés d'API lisibles dans le code envoyé au navigateur, des tables Supabase sans règles RLS, ou des pages censées être privées qui répondent à n'importe qui. Tant que personne ne teste, rien ne se voit.
POUR QUI
Ce service est fait pour les fondateurs, freelances et équipes qui ont lancé un SaaS, un MVP ou un outil interne avec Lovable, Bolt.new, v0, Cursor, Replit, Base44 ou Claude Code. Vous n'avez pas besoin de savoir coder. Il faut seulement que le code soit exporté vers GitHub ou que vous puissiez m'y donner accès.
CE QUE COMPREND L'OFFRE DE BASE
- Lecture du code et de la configuration (front, API, base de données)
- Recherche de clés d'API et de secrets visibles côté navigateur
- Vérification des règles RLS Supabase ou des règles Firebase, table par table
- Test réel d'IDOR avec deux comptes de test, pour savoir si l'utilisateur A peut lire ou modifier les données de l'utilisateur B
- Contrôle des routes protégées et des rôles (utilisateur, admin)
- Correction des 3 failles les plus graves, ou d'un bug bloquant si c'est votre urgence
- Rapport écrit en français avec le reste à corriger, classé par gravité
COMMENT ÇA SE PASSE
1. Vous m'écrivez avec le lien de l'application et une phrase sur ce qui vous inquiète. Je vous confirme le périmètre avant la commande.
2. Vous me donnez accès au dépôt et créez deux comptes de test. Je ne touche jamais aux données de vos vrais utilisateurs.
3. Je teste l'application comme le ferait un attaquant, puis je corrige directement dans le code, sur une branche séparée.
4. Je vous livre le rapport et les corrections. Vous fusionnez quand vous êtes prêt, et je reste disponible dans le chat pour vos questions.
CE QUE VOUS RECEVEZ
Un rapport lisible par quelqu'un qui ne code pas. Pour chaque problème, vous voyez où il se trouve (fichier et ligne), ce qu'il permet concrètement et comment il a été corrigé ou doit l'être. Les failles corrigées sont livrées sur une branche Git, avec la preuve avant et après. Le code reste le vôtre et vous pouvez continuer à travailler avec Lovable ou Cursor ensuite.
POURQUOI MOI
La plupart des offres sur ce sujet viennent de développeurs. Je suis aussi pentester. Je m'appelle Koati Romeo, je suis certifié OSCP et CEH et j'ai un master en cybersécurité, en plus d'un master en génie logiciel. Le contrôle d'accès et l'IDOR font partie de ce que je teste en premier sur toute application. Je développe des applications web depuis 2019 avec React, Next.js et TanStack Start côté front, FastAPI, Laravel ou Django côté serveur. J'ai notamment construit un SaaS de conformité documentaire où chaque client ne voit que ses propres données, exactement le problème que je vérifie chez vous. Je démarre sur ComeUp et je propose donc un tarif de lancement.
LES OPTIONS EN BREF
- Le pack sécurité complète l'offre de base. Il s'occupe des secrets, de toutes les règles RLS, de l'authentification et des rôles.
- Si votre application a plusieurs bugs qui bloquent, prenez l'option 5 bugs.
- Pour sortir de Lovable ou Bolt et passer sur votre nom de domaine, il y a la mise en production (Vercel, Netlify ou VPS, HTTPS, variables d'environnement).
- Si vous encaissez des paiements, l'option Stripe vérifie les webhooks, pour qu'un utilisateur ne puisse pas s'activer un abonnement gratuitement.
- Les garde-fous IA ajoutent au dépôt des consignes et des tests, pour que votre assistant ne recasse pas ce qui a été réparé.
- Après vos propres corrections, le re-test sécurité vérifie que chaque faille est bien fermée.
QUESTIONS FRÉQUENTES
Je ne suis pas développeur, est-ce un problème ?
Non. C'est même le cas le plus courant. Le rapport est écrit pour vous, et je vous explique chaque point dans le chat si besoin.
Comment vous donner accès sans risque ?
Vous m'invitez sur le dépôt GitHub et vous retirez l'accès après la livraison. Pour Supabase, un accès temporaire au projet suffit. Je ne garde aucune copie.
Faut-il exporter mon projet Lovable ou Bolt ?
Oui, la synchronisation GitHub est nécessaire. Si votre outil ne permet pas d'export, écrivez-moi avant de commander, je vous dirai franchement ce qui est possible.
Comment savoir si mes clés d'API sont exposées ?
Si votre application appelle un service payant directement depuis le navigateur, la clé est presque toujours visible. C'est le premier point que je vérifie.
Un utilisateur peut-il voir les données d'un autre ?
C'est exactement ce que teste l'IDOR. Je le vérifie avec deux vrais comptes de test, pas en lisant seulement le code.
Allez-vous tout réécrire ?
Non. Je corrige l'existant. Si une partie doit vraiment être refaite, je vous le dis dans le rapport avec une estimation.
Pourrai-je continuer avec Lovable, Bolt ou Cursor après votre passage ?
Oui. Les corrections restent compatibles, et l'option garde-fous IA aide votre assistant à ne pas les annuler.
Vos tests peuvent-ils casser mon application ?
Les tests sont non destructifs et se font sur des comptes de test. Je vous demande votre accord écrit dans le chat ComeUp avant de commencer, et l'application doit vous appartenir.
Pouvez-vous garantir que mon application est 100 % sécurisée ?
Personne ne peut le garantir honnêtement. Je vous garantis un travail vérifiable, où chaque faille trouvée est livrée avec sa preuve et sa correction.
Et si j'ai besoin d'un test plus poussé ?
Pour une application avec beaucoup de rôles ou une API publique, mon service de pentest OWASP couvre tout le périmètre avec un rapport plus complet.
Envoyez-moi un message ici avant de commander, je vous réponds en général en moins d'une heure.
