
Je vais réaliser un pentest OWASP de votre site ou application web avec rapport
 New
Sales 0

Sold by koatiromeo •Ingénieur IA, automatisation et cybersécurité (OSCP) · Agents IA, n8n, apps web et mobiles Total sales 0
Votre site ou votre application web gère des comptes clients, des paiements ou des données sensibles. Un client important vous demande un rapport de sécurité, ou vous voulez simplement savoir ce qu'un attaquant trouverait. Un pentest répond à cette question avec des preuves concrètes.
POUR QUI
Pour les éditeurs de SaaS, les startups avant une levée ou un gros contrat, les agences qui livrent une application à un client, et les entreprises qui ont un espace client en ligne. Le test porte sur une application web, quel que soit le langage (React, Next.js, Laravel, Django, FastAPI, Node.js, WordPress sur mesure).
CE QUE COMPREND L'OFFRE DE BASE
- Pentest d'une application web ou d'un domaine, en boîte noire ou avec un compte utilisateur
- Couverture de l'OWASP Top 10, dont le contrôle d'accès, les injections (SQL, XSS, commandes), l'authentification et les sessions
- Tests de configuration (en-têtes HTTP, TLS, CORS, fichiers exposés, messages d'erreur trop bavards)
- Recherche de failles logiques que les scanners ne voient pas
- Tests manuels avec Burp Suite, complétés par des outils automatiques
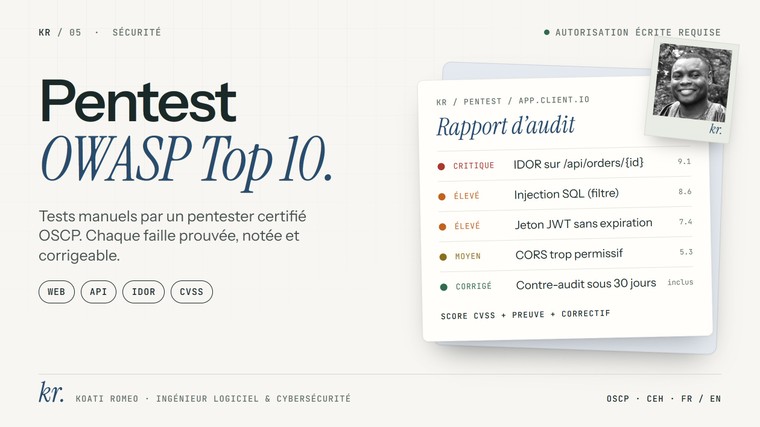
- Rapport PDF en français avec, pour chaque faille, un score CVSS, une preuve de concept et la correction à appliquer
- Une page de synthèse pour les personnes non techniques
COMMENT ÇA SE PASSE
1. Vous m'écrivez avec l'adresse de l'application et ce que vous voulez couvrir. Je vous confirme le périmètre et le prix avant la commande.
2. Vous confirmez par écrit dans le chat ComeUp que vous êtes propriétaire de l'application, ou que vous avez l'autorisation de la faire tester. Nous fixons ensemble les dates et ce qui est interdit (par exemple les tests de charge).
3. Je réalise les tests. Ils sont non destructifs, et je vous préviens immédiatement si je trouve une faille critique.
4. Je vous livre le rapport et je réponds à vos questions sur chaque point.
CE QUE VOUS RECEVEZ
Un rapport que votre développeur peut suivre ligne par ligne. Chaque vulnérabilité contient sa gravité, la page ou la requête concernée, les étapes pour la reproduire et une correction concrète. Vous recevez aussi un résumé court que vous pouvez montrer à un client, un associé ou un investisseur.
POURQUOI MOI
Je m'appelle Koati Romeo et je suis ingénieur en cybersécurité. Je suis certifié OSCP, une certification où il faut compromettre des machines réelles en temps limité, ainsi que CEH. J'ai aussi un master en cybersécurité et un master en génie logiciel. Je développe des applications web depuis 2019, ce qui m'aide à proposer des corrections réalistes pour votre stack et pas seulement des recommandations génériques. Je démarre sur ComeUp, d'où un tarif de lancement.
LES OPTIONS EN BREF
- Si votre application a plusieurs rôles (client, gestionnaire, admin), le test authentifié multi-rôles cherche les IDOR et les élévations de privilèges. C'est souvent là que se trouvent les failles les plus graves.
- Si vous avez une API REST ou GraphQL utilisée par une application mobile ou des partenaires, ajoutez le test d'API.
- Une fois vos corrections faites, le re-test vérifie chaque faille et met le rapport à jour.
- Je peux aussi corriger les failles moi-même dans votre code.
- Le rapport exécutif est utile pour un client, un appel d'offres ou une levée de fonds.
- Un débrief en visio de 30 minutes permet de passer le rapport en revue avec votre équipe.
QUESTIONS FRÉQUENTES
Est-ce légal ?
Oui, à condition que vous soyez propriétaire de l'application ou que vous ayez une autorisation écrite. Je vous demande cet accord dans le chat ComeUp avant de commencer, et je reste dans le périmètre fixé.
Mon site risque-t-il d'être cassé pendant le test ?
Les tests sont non destructifs. Je n'efface rien et je ne fais pas de test de charge. Si vous préférez, je peux tester une copie de préproduction.
Quelle différence avec un scan automatique ?
Un scanner trouve surtout des problèmes connus et donne beaucoup de faux positifs. Un pentest manuel trouve les failles de logique et de contrôle d'accès, et chaque faille du rapport est prouvée.
Que dois-je fournir ?
L'adresse de l'application et, pour un test authentifié, deux comptes de test par rôle. Une documentation de l'API aide aussi si vous en avez une.
Vais-je comprendre le rapport sans être technique ?
Oui. La synthèse est écrite pour vous, le détail est écrit pour votre développeur.
Corrigez-vous les failles ?
Oui, avec l'option correction. Vous pouvez aussi confier le rapport à votre propre équipe.
Proposez-vous un re-test ?
Oui, en option. Je vérifie chaque faille après correction et je vous livre une version mise à jour du rapport.
Mes données restent-elles confidentielles ?
Je ne conserve aucune donnée de votre application après la livraison, et le rapport n'est communiqué qu'à vous. Je peux signer un accord de confidentialité si vous en avez un.
Pouvez-vous garantir que mon application sera sécurisée à 100 % ?
Non, et personne ne peut le garantir. Un pentest donne une photo précise à un moment donné, sur un périmètre défini. Il réduit fortement le risque, il ne le supprime pas.
Mon application a été créée avec Lovable, Bolt ou Cursor, est-ce le bon service ?
Pour un premier contrôle avec correction rapide, mon service de sécurisation des applications créées avec l'IA est plus adapté et moins cher. Pour un site WordPress, voyez mon audit de sécurité WordPress.
Envoyez-moi un message ici avant de commander, je vous réponds en général en moins d'une heure.
