Je vais auditer votre documentation RGPD et identifier les risques prioritaires des traitements de données
 New
Sales 0

Sold by CBT_Cholez_Pagotto •Juriste formaliste, je vous accompagne dans vos projets. Professional Total sales 0 Available on ComeUp Direct.
🔎 AUDIT ET DIAGNOSTIC RGPD : IDENTIFIEZ LES RISQUES ET LES NON-CONFORMITÉS DE VOTRE ORGANISATION
Votre entreprise, association ou activité professionnelle collecte des données personnelles. Mais êtes-vous en mesure de démontrer que vos pratiques respectent les exigences du RGPD ?
Fichiers clients, prospects, salariés, adhérents, bénévoles, bénéficiaires, logiciels de gestion, outils de prospection, sous-traitants, site internet, etc : les données personnelles sont présentes dans presque toutes les organisations.
Pourtant, plusieurs anomalies passent régulièrement inaperçues :
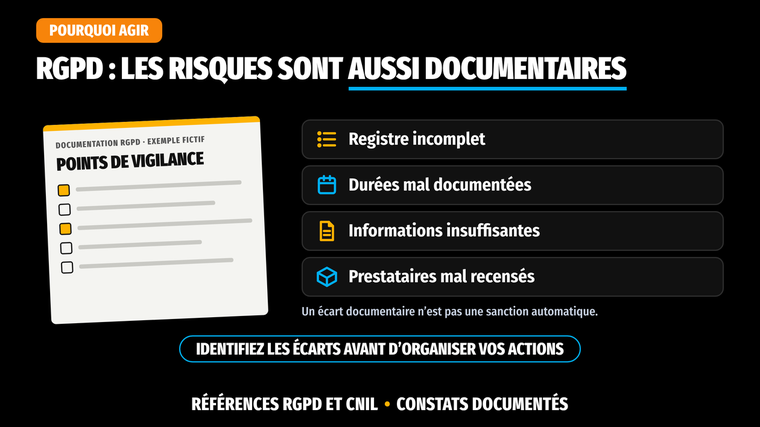
- Registre des traitements inexistant, incomplet ou non actualisé.
- Bases légales des traitements absentes ou insuffisamment documentées.
- Politique de confidentialité incomplète ou ne reflétant pas les pratiques.
- Durées de conservation imprécises ou non justifiées.
- Informations insuffisantes sur les droits des personnes.
- Prestataires et sous-traitants insuffisamment recensés.
- Procédures de gestion des violations de données inexistantes.
- Mesures de sécurité ou responsabilités internes insuffisamment documentées.
Ces lacunes ne concernent pas uniquement les grandes entreprises. Les micro-entreprises, TPE, associations et professions libérales sont également soumises au RGPD.
Une organisation peut disposer d'une politique de confidentialité sur son site tout en présentant d'importantes insuffisances dans la documentation de ses traitements.
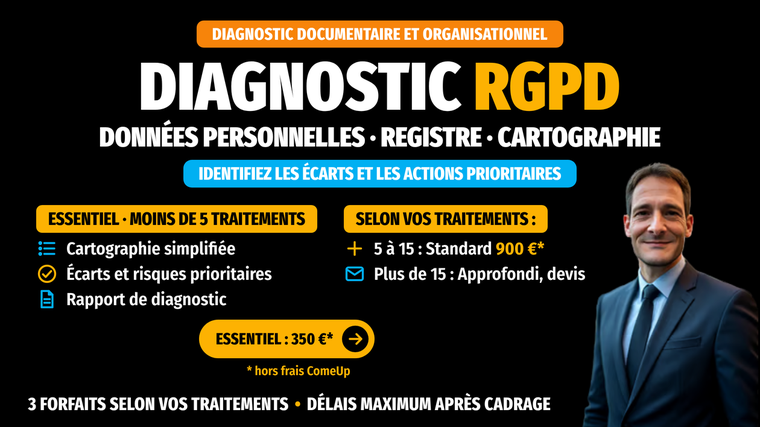
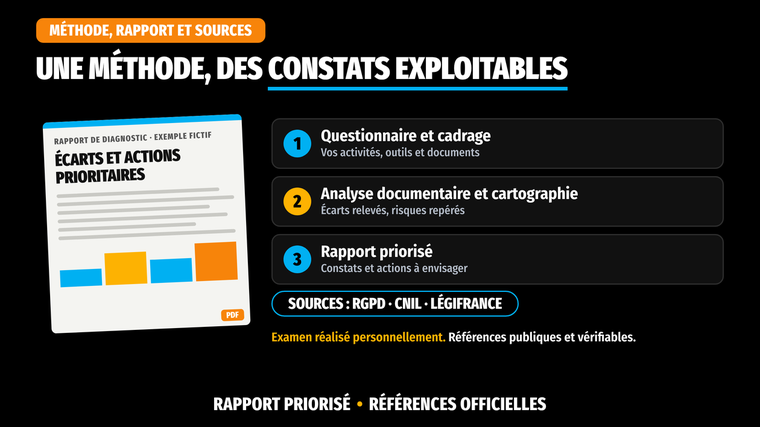
Je vous propose un diagnostic documentaire et organisationnel RGPD permettant d'identifier les écarts, de cartographier les traitements et de hiérarchiser les actions prioritaires.
✅ Diagnostic réalisé personnellement.
✅ Méthode structurée et adaptée au périmètre de votre organisation.
✅ Références officielles : RGPD, Légifrance, CNIL et jurisprudence pertinente.
✅ Rapport de diagnostic avec constats et actions priorisées.
DIAGNOSTIC ESSENTIEL : $390.27 (HORS FRAIS COMEUP) LIVRAISON SOUS 15 JOURS MAXIMUM APRÈS CADRAGE COMPLET.*
⚖️ POURQUOI VÉRIFIER VOTRE CONFORMITÉ RGPD ?
Le Règlement général sur la protection des données, règlement (UE) 2016/679, applicable depuis le 25 mai 2018, impose aux responsables de traitement et aux sous-traitants différentes obligations relatives à la collecte, à l'utilisation, à la conservation et à la protection des données personnelles.
La loi française Informatique et Libertés complète ce cadre européen.
Le RGPD repose également sur un principe essentiel : la responsabilité démontrable, ou accountability, prévu notamment à l'article 5, paragraphe 2.
Autrement dit, respecter les règles ne suffit pas : une organisation doit aussi être en mesure de démontrer, dans les conditions applicables, les mesures prises pour assurer cette conformité.
Un diagnostic permet de faire le point sur la documentation disponible et les pratiques déclarées, avant d'organiser les éventuelles corrections.
🔴 LES RISQUES EN CAS DE NON-CONFORMITÉ RGPD
Les conséquences d'un manquement peuvent être administratives, pénales, civiles, mais également commerciales et réputationnelles.
1. Sanctions administratives de la CNIL
L'article 83 du RGPD prévoit, selon la nature des manquements, des plafonds d'amendes administratives pouvant atteindre :
20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial total de l'exercice précédent pour une entreprise, le montant le plus élevé étant retenu.
Il s'agit de plafonds légaux, et non de sanctions automatiques.
La CNIL tient compte notamment de la gravité, de la durée, du caractère intentionnel ou négligent du manquement et des circonstances du dossier.
Elle peut également prononcer des rappels à l'ordre, des injonctions de mise en conformité, des limitations de traitement ou des mesures assorties d'astreintes.
Certaines sanctions peuvent être rendues publiques.
2. Risques pénaux
En droit français, certaines infractions relatives aux traitements de données personnelles sont prévues par les articles 226-16 et suivants du Code pénal.
Selon l'infraction et les circonstances, des sanctions pénales peuvent être encourues, notamment jusqu'à cinq ans d'emprisonnement et $334,516.80 d'amende pour certaines infractions concernant les personnes physiques.
Toute irrégularité RGPD ne constitue cependant pas automatiquement une infraction pénale.
3. Responsabilité civile et réparation des préjudices
L'article 82 du RGPD prévoit la possibilité d'obtenir réparation d'un préjudice matériel ou moral causé par une violation du règlement.
La Cour de justice de l'Union européenne a notamment précisé, dans un arrêt en mai 2023, qu'une simple violation du RGPD ne suffit pas à elle seule à ouvrir droit à réparation.
Un dommage et un lien de causalité doivent également être établis. En revanche, un préjudice moral n'a pas à atteindre un seuil minimal de gravité.
Cette jurisprudence rappelle l'importance de la documentation, de la maîtrise des traitements et de la prévention des risques.
4. Conséquences commerciales et réputationnelles
Une documentation RGPD insuffisante peut également compliquer :
- Les relations avec certains clients professionnels et donneurs d'ordre.
- Les réponses aux questionnaires de conformité.
- Les relations contractuelles avec les sous-traitants.
- La gestion des réclamations et demandes d'exercice des droits.
- La préparation d'un contrôle ou d'une demande d'explication.
- La confiance des clients, adhérents, partenaires et bénéficiaires.
L'objectif du diagnostic n'est pas de susciter une inquiétude artificielle, mais de disposer d'une vision documentée de la situation et des risques à traiter en priorité.
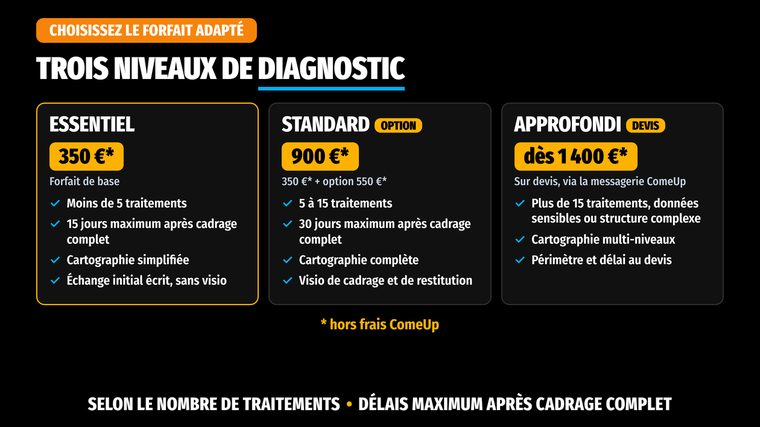
📋 TROIS FORFAITS DE DIAGNOSTIC RGPD ADAPTÉS À VOTRE ORGANISATION
✅ FORFAIT ESSENTIEL : $390.27 (hors frais ComeUp)
Pour les micro-entrepreneurs, freelances et petites associations réalisant moins de cinq traitements de données personnelles.
Ce premier niveau de diagnostic vous permet d'obtenir un état des lieux structuré de votre documentation RGPD.
Ce que comprend le forfait Essentiel
1. Questionnaire et échange initial écrit
Recueil des informations permettant de comprendre votre activité, vos principaux traitements et vos outils.
2. Analyse des réponses, des outils et du site internet
Examen documentaire des informations communiquées, des outils utilisés et des éléments pertinents accessibles sur votre site, lorsqu'il existe.
3. Cartographie simplifiée des traitements
Identification et présentation des traitements recensés, avec les principales informations relatives à leurs finalités, bases légales, durées de conservation et destinataires.
4. Analyse des écarts
Identification des lacunes documentaires et organisationnelles observables au regard du RGPD et de la loi Informatique et Libertés.
5. Hiérarchisation des actions
Classement des actions à envisager selon le niveau de risque identifié.
6. Rapport de diagnostic priorisé
Remise d'un rapport structuré permettant de comprendre les constats et les principales actions à envisager.
Délai : 15 jours après réception complète des réponses au questionnaire de cadrage.
Ce forfait ne comprend pas d'entretien en visioconférence.
📈 FORFAIT STANDARD : $1,003.55 AU TOTAL (hors frais ComeUp)
Pour les TPE, professions libérales et associations établies réalisant de 5 à 15 traitements de données personnelles.
Le forfait Standard approfondit le diagnostic et comprend deux entretiens en visioconférence via ComeUp.
Ce que comprend le forfait Standard
- Questionnaire et échange initial écrit.
- Analyse des réponses, des outils et du site internet.
- Entretien de cadrage en visioconférence.
- Cartographie complète des traitements, incluant notamment les finalités, bases légales, durées et destinataires.
- Analyse des écarts au regard du RGPD et de la loi Informatique et Libertés.
- Hiérarchisation des actions selon les risques identifiés.
- Rapport de diagnostic priorisé.
- Restitution des résultats en visioconférence.
Les entretiens se déroulent sans caméra côté cabinet, avec partage d'écran et support commenté.
Pour sélectionner ce forfait sur ComeUp :
Offre de base : $390.27 + option Standard : $613.28*.*
Délai total : 30 jours après réception complète du cadrage.
- Tarif hors frais ComeUp
🏢 FORFAIT APPROFONDI : À PARTIR DE $1,561.08 HORS FRAIS COMEUP, SUR DEVIS
Pour les PME, collectivités, structures sanitaires et sociales, GIE et organisations présentant des traitements nombreux, sensibles ou complexes.
Ce forfait concerne notamment les structures dépassant 15 traitements ou présentant des particularités nécessitant un diagnostic étendu.
Ce que comprend le forfait Approfondi
- Questionnaire et échange initial de cadrage.
- Analyse des réponses, des outils et du site internet.
- Entretien de cadrage en visioconférence.
- Cartographie multi-niveaux des traitements.
- Analyse détaillée des écarts documentaires et organisationnels.
- Hiérarchisation multi-niveaux des actions selon les risques identifiés.
- Rapport de diagnostic étendu avec références officielles pertinentes.
Le périmètre exact, les modalités de restitution, le tarif définitif et le délai de réalisation sont précisés dans une proposition personnalisée.
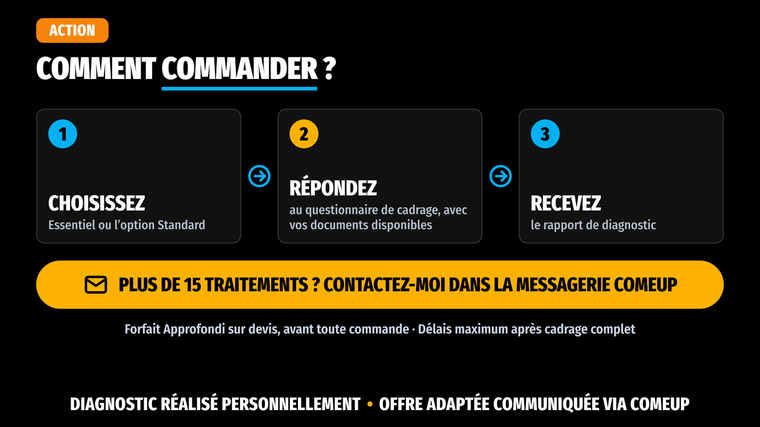
📩 Pour le forfait Approfondi, contactez-moi directement via la messagerie ComeUp avant toute commande.
Après étude de votre demande, une proposition adaptée pourra être établie et transmise au moyen des fonctionnalités de ComeUp, sous réserve de l'admissibilité de la prestation sur la plateforme.
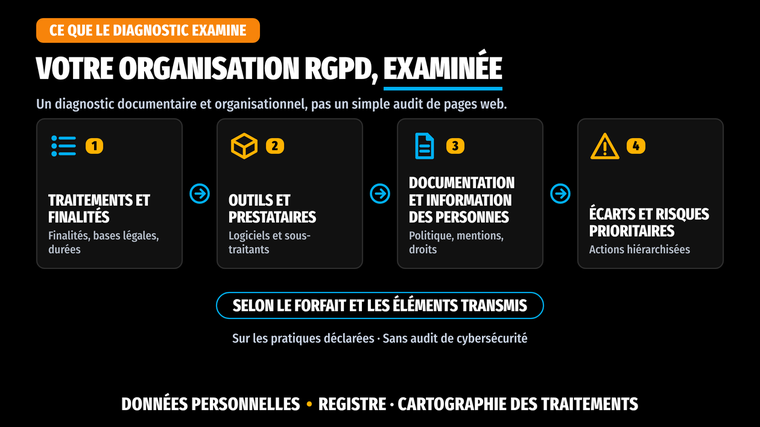
🔍 QUELS ÉLÉMENTS SONT EXAMINÉS PENDANT LE DIAGNOSTIC RGPD ?
Le diagnostic tient compte de votre activité, du forfait commandé et des éléments communiqués.
Il peut notamment porter sur les domaines suivants.
Les traitements de données personnelles
Recensement des activités de traitement déclarées, des catégories de données et des finalités poursuivies.
Les bases légales des traitements
Examen des bases légales documentées et identification des points nécessitant une vérification.
L'article 6 du RGPD prévoit notamment le consentement, le contrat, l'obligation légale, la sauvegarde des intérêts vitaux, la mission d'intérêt public et l'intérêt légitime.
Le registre des activités de traitement
Examen de l'existence, de l'organisation et des informations du registre disponible, au regard notamment de l'article 30 du RGPD.
L'information des personnes
Examen documentaire des politiques de confidentialité, mentions d'information et modalités déclarées d'information des personnes concernées, en référence notamment aux articles 12 à 14 du RGPD.
Les durées de conservation
Identification des durées documentées, des absences d'information et des points nécessitant une justification ou un approfondissement.
Les outils et sous-traitants
Recensement documentaire des principaux logiciels, prestataires et sous-traitants déclarés, avec identification des points de vigilance.
Les droits des personnes
Examen de la documentation disponible concernant les demandes d'accès, de rectification, d'effacement, d'opposition et les autres droits prévus par le RGPD.
La sécurité et les violations de données
Examen des mesures et procédures déclarées, notamment au regard des articles 32 et 33 du RGPD, sans audit technique de cybersécurité.
La cohérence documentaire et organisationnelle
Identification des écarts apparents entre les pratiques déclarées, les outils, les documents existants et les informations publiées.
Les contrôles sont réalisés dans le périmètre du forfait et à partir des informations disponibles. Ils ne constituent pas une vérification exhaustive des systèmes internes.
📑 UN RAPPORT POUR COMPRENDRE LES CONSTATS ET ORGANISER LES ACTIONS
Au terme du diagnostic, vous disposez d'un rapport présentant, selon le forfait choisi :
- Le périmètre et la méthode de vérification.
- La cartographie des traitements au niveau prévu.
- Les principales observations documentaires et organisationnelles.
- Les écarts et points de vigilance identifiés.
- Les actions à envisager, hiérarchisées selon les risques.
- Les références officielles pertinentes.
Le rapport constitue un outil d'aide à l'organisation et au suivi des actions de votre structure.
Il permet notamment de distinguer les éléments déjà documentés, ceux qui nécessitent une actualisation et ceux qui appellent des vérifications complémentaires.
Le rapport n'est ni une certification, ni une attestation garantissant la conformité globale de l'organisation.
📚 UN DIAGNOSTIC APPUYÉ SUR LES SOURCES OFFICIELLES
Les constats documentaires sont rapprochés, lorsque cela est pertinent, de sources françaises et européennes vérifiables.
Les principales références comprennent :
- RGPD : règlement (UE) 2016/679, notamment les articles 5, 6, 12 à 14, 28, 30, 32 à 35, 37, 82 et 83.
- Loi n° 78-17 du 6 janvier 1978, dite Informatique et Libertés.
- Légifrance, pour les textes français applicables.
- CNIL, pour les référentiels, recommandations, guides pratiques et décisions publiées.
- CJUE, pour la jurisprudence européenne pertinente.
- Les publications officielles des autorités compétentes, lorsque leur consultation est utile.
Toutes les sources ne sont pas citées pour ne pas allonger les références dans cette description de l'offre. Celles présentées sont sélectionnées afin d'éclairer les constats et les obligations générales concernées.
👨💼 POURQUOI CONFIER VOTRE DIAGNOSTIC À CBT CHOLEZ PAGOTTO ?
Je suis François CHOLEZ, fondateur du cabinet CBT CHOLEZ PAGOTTO, juriste formaliste indépendant, avec plus de vingt ans d'expérience entrepreneuriale et numérique. J'audite la conformité RGPD depuis maintenant plus de 2 ans et réalise la fonction DPO externalisée dans le cadre d'une activité dédiée pour les clients du cabinet.
Mon parcours associe les activités numériques, l'information juridique et documentaire, l'accompagnement des entreprises et le fonctionnement des structures associatives.
Je suis également engagé dans la gouvernance et l'administration d'organismes associatifs, à différents échelons.
Cette double connaissance des environnements professionnels et associatifs permet d'aborder les problématiques RGPD au regard de leur réalité documentaire et organisationnelle.
Je réalise personnellement le diagnostic commandé.
Vous bénéficiez ainsi :
- D'un interlocuteur unique.
- D'un examen adapté à l'activité et au périmètre annoncé.
- D'une méthode de travail structurée.
- De constats documentés et compréhensibles.
- De références officielles vérifiables.
- D'une hiérarchisation des actions à envisager.
Vous ne commandez pas une simple checklist générique : vous recevez un diagnostic de votre documentation et de votre organisation, dans le périmètre convenu.
⚖️ CE QUE LE DIAGNOSTIC NE COMPREND PAS
Le diagnostic documentaire et organisationnel constitue une étape d'évaluation.
Il ne comprend pas automatiquement :
- La mise en conformité intégrale de votre structure.
- La constitution ou la refonte opérationnelle d'un registre RGPD définitif.
- La rédaction personnalisée de politiques de confidentialité ou de clauses contractuelles.
- La création et l'installation de procédures internes.
- La modification de votre site internet.
- Un audit exhaustif de cybersécurité ou des tests d'intrusion.
- Une analyse technique exhaustive de l'ensemble des systèmes.
- Une mission permanente de délégué à la protection des données (DPO).
- Une certification ou une garantie de conformité réglementaire.
- Une consultation juridique individualisée ou une représentation.
Les prestations complémentaires de mise en conformité, de documentation et de DPO externalisé sont distinctes des forfaits de diagnostic. Vous pouvez me contacter à cet égard pour en discuter.
Les références juridiques utilisées ont une fonction documentaire. Elles ne constituent pas une validation juridique individualisée de l'ensemble des pratiques de votre organisation.
❓ FAQ : AUDIT RGPD, REGISTRE DES TRAITEMENTS, RISQUES ET CONFORMITÉ
1. LE RGPD EST-IL OBLIGATOIRE POUR UNE MICRO-ENTREPRISE OU UNE ASSOCIATION ?
Oui, lorsque l'organisation réalise des traitements de données personnelles entrant dans le champ du RGPD.
La taille de la structure ne constitue pas, à elle seule, une dispense générale.
Certaines obligations comportent des exceptions ou modalités particulières. C'est notamment le cas du registre prévu à l'article 30 du RGPD pour les organisations de moins de 250 personnes, sous les conditions et exceptions prévues par le texte.
Le diagnostic permet de faire le point sur les éléments documentaires disponibles.
2. QUELS SONT LES RISQUES D'UNE NON-CONFORMITÉ RGPD ?
Ils peuvent être administratifs, pénaux, civils et commerciaux.
Selon la gravité et la nature des manquements, la CNIL peut notamment prononcer des injonctions ou des amendes administratives.
Certaines infractions peuvent relever du Code pénal et un préjudice causé par une violation du RGPD peut, dans les conditions prévues par l'article 82, donner lieu à réparation.
Le diagnostic vise à identifier et hiérarchiser les risques documentaires et organisationnels constatés, sans prédire une sanction particulière.
3. COMMENT SAVOIR SI JE RELÈVE DU FORFAIT ESSENTIEL OU STANDARD ?
Le choix dépend principalement du nombre d'activités de traitement.
Moins de cinq traitements : Essentiel, $390.27 hors frais ComeUp.
De 5 à 15 traitements : Standard, $1,003.55 hors frais ComeUp.
Par exemple, la gestion des clients, la prospection commerciale, la gestion des salariés et la gestion des fournisseurs peuvent correspondre à différentes activités de traitement.
Un traitement ne se confond pas avec un fichier informatique ou le nombre de personnes concernées.
En cas de doute, contactez-moi avant commande.
4. LE DIAGNOSTIC COMPREND-IL LA CRÉATION DU REGISTRE RGPD ?
Le diagnostic comprend une cartographie simplifiée, complète ou multi-niveaux, selon le forfait choisi.
Il peut également examiner le registre existant et signaler ses lacunes documentaires.
La constitution ou la mise à jour opérationnelle d'un registre définitif constitue une prestation distincte. Me contacter pour étudier cela, via la messagerie ComeUp.
5. MES DOCUMENTS RGPD SERONT-ILS RÉELLEMENT EXAMINÉS ?
Oui, dans le périmètre du diagnostic et selon les documents disponibles.
L'examen peut notamment concerner le registre, la politique de confidentialité, les mentions d'information, les procédures internes et les informations relatives aux prestataires.
Le rapport distingue les constats documentaires des points nécessitant une analyse ou une intervention complémentaire.
6. QUELLE EST LA DIFFÉRENCE ENTRE UN AUDIT DE SITE INTERNET ET UN DIAGNOSTIC RGPD ?
Un audit documentaire et technique de site internet examine principalement les pages et fonctionnalités publiquement accessibles : mentions légales, documents publiés, formulaires, cookies et parcours utilisateur.
Le diagnostic RGPD est plus poussé qu'un audit, il examine également l'organisation documentaire des traitements de données personnelles, notamment les finalités, bases légales, durées, destinataires, outils, prestataires et procédures déclarées.
Les deux prestations ne portent donc pas sur le même périmètre.
7. LE DIAGNOSTIC RGPD ME PROTÈGE-T-IL AUTOMATIQUEMENT CONTRE UNE SANCTION CNIL ?
Le diagnostic identifie des constats et des actions à envisager. Il ne garantit ni l'absence de manquement, ni l'absence de contrôle, ni l'impossibilité d'une sanction.
La conformité repose également sur la mise en œuvre effective et le maintien des mesures appropriées.
- UTILISEZ-VOUS DES SOURCES OFFICIELLES ET DES JURISPRUDENCES ?
Oui.
Les références peuvent notamment provenir du RGPD, de Légifrance, de la CNIL et de la jurisprudence, comme de la Cour de justice de l'Union européenne.
Lorsqu'une décision publiée éclaire réellement un point documentaire, elle peut être citée avec ses références.
Les sources sont choisies selon leur pertinence pour les constats, et non pour produire artificiellement un volume de citations.
📦 COMMENT COMMANDER VOTRE DIAGNOSTIC RGPD ?
- Choisissez le forfait adapté.
L'offre de base pour moins de cinq traitements, avec l'option au-delà de cinq traitements et jusqu'à 15. Pour plus de 15 traitements ou données sensibles, il convient de me contacter afin de disposer d'un devis adapté.
- Communiquez les premières informations demandées.
Après votre commande, je vous transmettrai le questionnaire de cadrage permettant de préciser les traitements, outils et documents à examiner.
- Je réalise le diagnostic.
J'examine les informations communiquées selon le périmètre du forfait sélectionné.
- Vous recevez votre rapport.
Le rapport présente la cartographie prévue, les principaux écarts constatés, les priorités et les références documentaires utiles.
- Vous pouvez organiser les suites à donner.
Les constats vous permettent de préparer les actualisations, corrections et vérifications complémentaires nécessaires.
✅ FAITES LE POINT SUR VOTRE DOCUMENTATION RGPD
Votre organisation traite des données personnelles : savez-vous si ses documents et procédures reflètent réellement les traitements effectués ?
Plutôt que de vous appuyer uniquement sur des modèles génériques ou sur la présence d'une politique de confidentialité, faites examiner les informations disponibles dans le cadre d'un diagnostic structuré.