
Je vais corriger vos bugs WordPress, WooCommerce, erreurs 500 ou application web
 Nouveau
Vente 0

Proposé par koatiromeo •Ingénieur IA, automatisation et cybersécurité (OSCP) · Agents IA, n8n, apps web et mobiles Vente au total 0
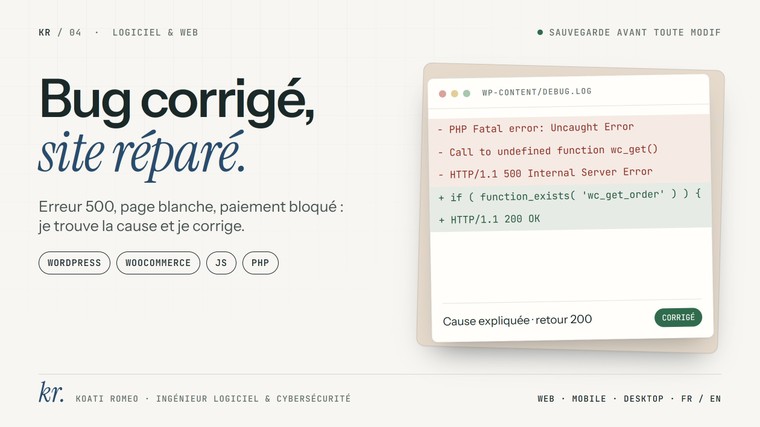
Une page blanche, le message « Il y a eu une erreur critique sur ce site », une err560,15 $US juste après une mise à jour. Ou un formulaire qui n'envoie plus rien, un panier WooCommerce qui bloque au paiement. Chaque heure de panne vous coûte des visiteurs. Je trouve la cause et je corrige le bug proprement.
POUR QUI
Pour les propriétaires de sites WordPress et de boutiques WooCommerce, mais aussi pour les applications web en JavaScript, TypeScript, PHP ou Python (React, Next.js, Laravel, Django, FastAPI). Vous n'avez pas besoin de savoir d'où vient le problème. Décrivez ce que vous voyez, ça suffit.
CE QUE COMPREND L'OFFRE DE BASE
- Correction d'un bug précis et reproductible
- Sauvegarde du site ou vérification d'une sauvegarde récente avant d'intervenir
- Recherche de la cause réelle, pas seulement du symptôme
- Correction dans le code, l'extension, le thème ou la configuration
- Test du parcours concerné après correction, sur ordinateur et sur mobile
- Courte explication de ce qui s'est passé et de la façon d'éviter que ça revienne
COMMENT ÇA SE PASSE
1. Vous m'écrivez avec l'adresse du site et une capture du problème. Je vous dis gratuitement si l'offre de base suffit ou quelle option choisir.
2. Vous m'envoyez les accès nécessaires (administrateur WordPress, FTP ou hébergeur, ou dépôt Git pour une application).
3. Je sauvegarde, je reproduis le bug, je trouve sa cause et je corrige.
4. Je vous livre avec l'explication. Vous vérifiez, et si quelque chose ne va pas, la retouche est incluse.
CE QUE VOUS RECEVEZ
Un site ou une application qui refonctionne, une explication en français simple et la liste des fichiers modifiés. Si je remarque autre chose en passant, comme une extension vulnérable ou un compte suspect, je vous le signale sans le facturer.
POURQUOI MOI
Je m'appelle Koati Romeo. Je suis développeur full-stack depuis 2019 et ingénieur en cybersécurité. Je suis certifié OSCP et CEH. Concrètement, je lis aussi bien du PHP WordPress que du React ou du Python. Et un bug n'est pas toujours qu'un bug. Une erreur bizarre, une redirection inattendue ou un fichier inconnu peuvent signaler un piratage, et c'est le genre de chose que je sais reconnaître. Je démarre sur ComeUp, d'où un tarif de lancement.
LES OPTIONS EN BREF
- Si plusieurs choses ne marchent plus, les packs 3 bugs et 6 bugs reviennent moins cher que plusieurs commandes.
- Pour un site hors ligne (erreur critique, err560,15 $US, écran blanc, erreur de base de données), choisissez l'option erreur critique.
- Quand le problème touche les commandes, le paiement ou les emails WooCommerce, il y a l'option dédiée.
- Pour un bug dans une application web (React, Next.js, Laravel, Django, FastAPI, Node.js), prenez l'option application web.
- Si votre code a été généré par une IA comme Lovable ou Bolt, regardez plutôt mon service dédié à la sécurisation des applications créées avec l'IA.
- En urgence, l'intervention prioritaire passe votre demande en tête de file.
QUESTIONS FRÉQUENTES
De quels accès avez-vous besoin ?
Pour WordPress, un compte administrateur et un accès FTP ou au gestionnaire de fichiers de l'hébergeur. Pour une application, un accès au dépôt Git et, si possible, à l'hébergement.
Mon site est complètement hors ligne, pouvez-vous intervenir vite ?
Oui. Prenez l'option prioritaire et l'option erreur critique. Je commence dès que j'ai les accès.
Et si le bug est plus complexe que prévu ?
Je vous préviens avant d'aller plus loin, avec une estimation claire. Rien n'est ajouté sans votre accord.
J'ai plusieurs bugs, quelle offre choisir ?
Les packs 3 bugs ou 6 bugs. Envoyez-moi la liste, je vous dirai lequel convient.
Le problème vient peut-être de mon hébergeur ?
C'est possible, par exemple avec une version de PHP ou une limite de mémoire. Je le vérifie et je vous dis quoi demander à l'hébergeur si je ne peux pas le régler moi-même.
Faut-il vous donner mes mots de passe ?
Le mieux est de créer un compte temporaire, que vous supprimez après la livraison. Changez aussi le mot de passe FTP ensuite.
Allez-vous casser autre chose ?
Je sauvegarde avant d'intervenir et je teste après. Si un problème apparaît, je reviens dessus.
Travaillez-vous sur d'autres CMS ?
Surtout WordPress et WooCommerce, et les applications web codées en JavaScript, PHP ou Python. Pour PrestaShop ou Shopify, écrivez-moi avant.
Que se passe-t-il si le bug revient ?
Si le même bug revient dans les 7 jours à cause de ma correction, je la reprends gratuitement.
Et si je pense que mon site a été piraté ?
Regardez mon service d'audit et de sécurisation WordPress, qui inclut le nettoyage des malwares.
Envoyez-moi un message ici avant de commander, je vous réponds en général en moins d'une heure.
