Je vais nettoyer votre site WordPress piraté, supprimer les malwares et le sécuriser
 Nouveau
Vente 0

Proposé par velnorys •VELNORYS — Création de sites web, e-commerce & SEO Professionnel Vente au total 0
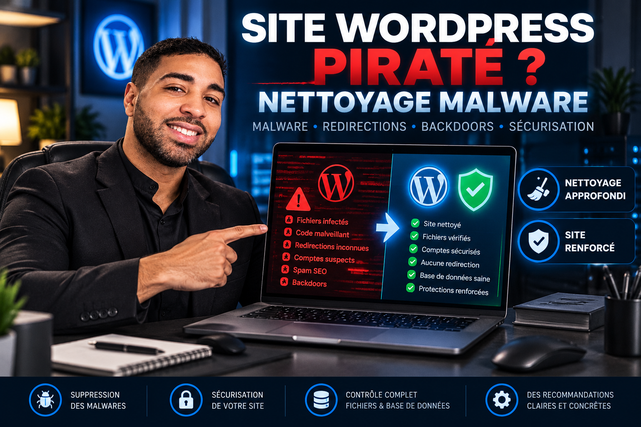
🚨 VOTRE SITE WORDPRESS EST PIRATÉ ? INTERVENEZ AVANT QUE LE PROBLÈME S’AGGRAVE
Votre site redirige vers des pages inconnues ?
Des publicités, pages ou liens étranges sont apparus ?
Votre hébergeur vous signale des fichiers infectés ?
Google ou votre navigateur affiche un avertissement de sécurité ?
Vous découvrez un compte administrateur que vous n’avez jamais créé ?
Un site compromis ne doit pas simplement être « remis en ligne ».
Il faut :
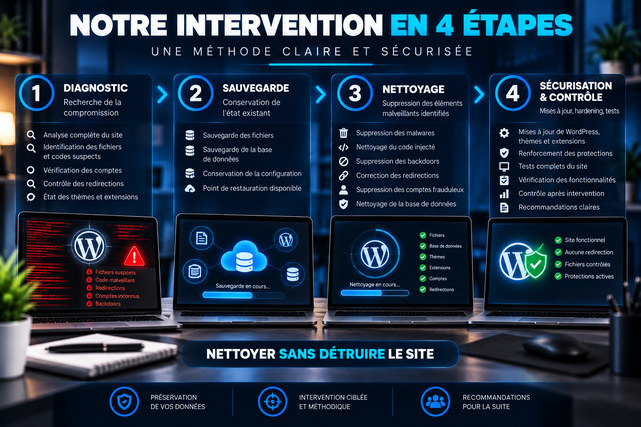
identifier → sauvegarder → nettoyer → vérifier → refermer les principales portes d’entrée.
Je prends en charge le nettoyage technique de votre site WordPress afin de supprimer les éléments malveillants identifiés dans le périmètre accessible et de remettre votre environnement dans un état aussi sain et maîtrisé que possible.
⚠️ CONTACTEZ-MOI AVANT DE COMMANDER
Toutes les infections ne se ressemblent pas.
Un simple fichier injecté et un site compromis depuis plusieurs mois ne demandent pas le même travail.
Avant votre commande, décrivez-moi :
- ce que vous observez ;
- depuis quand ;
- les éventuels messages de votre hébergeur ;
- les alertes Google ou navigateur ;
- les redirections constatées ;
- les modifications récentes du site.
Je pourrai ainsi confirmer que la prestation correspond bien à votre situation.
🎯 QUEL PACK CHOISIR ?
| Pack | Périmètre | Idéal pour |
|---|---|---|
| 🟢 ESSENTIEL | Nettoyage complet d’un WordPress compromis standard | Infection identifiée, redirections, fichiers injectés ou comptes suspects |
| 🔵 BUSINESS | ESSENTIEL + investigation approfondie + sécurisation post-infection | Infection plus importante ou risque de réinfection |
| 🟣 PREMIUM | BUSINESS + hardening renforcé + protection réseau + suivi | Site professionnel important ou WooCommerce |
⚠️ IMPORTANT — LES PACKS BUSINESS ET PREMIUM SONT DES ALTERNATIVES
- Le pack BUSINESS inclut tout le pack ESSENTIEL.
- Le pack PREMIUM inclut tout le pack BUSINESS.
- Ne sélectionnez pas BUSINESS et PREMIUM simultanément.
- Les options servent uniquement à compléter un besoin qui n’est pas déjà inclus dans votre formule.
🟢 PACK ESSENTIEL
Le pack ESSENTIEL concerne 1 site WordPress standard compromis.
Il comprend notamment :
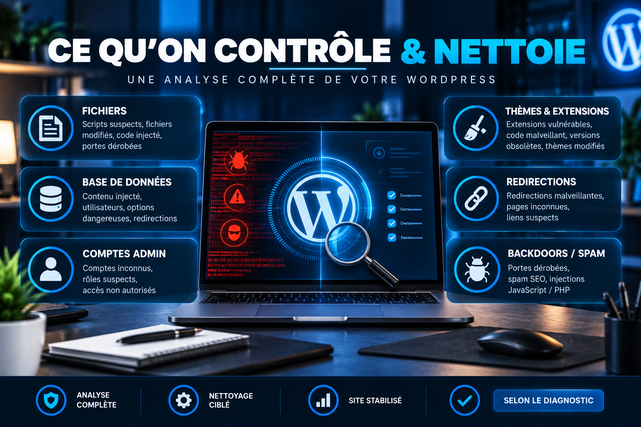
🔎 DIAGNOSTIC INITIAL
Je vérifie les principaux éléments accessibles pouvant indiquer une compromission :
- fichiers WordPress
- thème actif
- extensions
- base de données
- comptes utilisateurs
- comptes administrateurs
- redirections inhabituelles
- fichiers récemment modifiés
- code injecté visible
- tâches planifiées accessibles
- configuration WordPress
- comportement général du site
💾 SAUVEGARDE AVANT NETTOYAGE
Lorsque l’environnement le permet, je conserve une sauvegarde de l’état existant avant toute suppression importante.
Même infecté, l’état initial peut être utile pour :
- revenir en arrière
- comparer les fichiers
- comprendre la compromission
- éviter de supprimer définitivement un élément légitime
La sauvegarde peut comprendre :
- fichiers
- base de données
- configuration disponible
🦠 NETTOYAGE DES MALWARES
Selon l’infection réellement présente, je peux rechercher et supprimer notamment :
- code malveillant injecté
- scripts inconnus
- fichiers infectés
- fichiers WordPress modifiés anormalement
- portes dérobées identifiées
- redirections malveillantes
- injections JavaScript ou PHP
- pages parasites
- spam SEO injecté
- comptes administrateurs frauduleux
- tâches planifiées suspectes
- éléments malveillants présents dans la base de données
Je ne supprime jamais volontairement un élément uniquement parce qu’il semble inhabituel sans vérifier sa fonction.
🗄️ BASE DE DONNÉES
Une compromission peut également toucher la base de données.
Selon le cas, je peux contrôler notamment :
- utilisateurs
- options WordPress
- contenu injecté
- URLs inhabituelles
- scripts intégrés
- données malveillantes identifiables
Le nettoyage reste limité au périmètre WordPress concerné.
🔌 THÈMES ET EXTENSIONS
Une extension ou un thème vulnérable peut parfois être à l’origine de la compromission.
Je vérifie notamment :
- versions installées
- extensions inutilisées
- extensions manifestement suspectes
- extensions abandonnées lorsque cela est identifiable
- thème actif
- fichiers modifiés
Lorsque cela est raisonnablement possible :
- WordPress est mis à jour ;
- les extensions compatibles sont mises à jour ;
- le thème est mis à jour.
Une mise à jour présentant un risque manifeste de casser le site n’est pas appliquée aveuglément.
👤 COMPTES UTILISATEURS
Je vérifie les comptes administrateurs accessibles afin d’identifier notamment :
- compte inconnu
- administrateur ajouté sans autorisation
- rôle anormal
- utilisateur suspect
Un compte clairement frauduleux peut être supprimé après vérification.
🔑 CLÉS ET ACCÈS
Après une compromission, certains secrets peuvent ne plus être considérés comme fiables.
Selon le pack sélectionné et les accès disponibles, le travail peut concerner :
- clés de sécurité WordPress
- sessions actives
- comptes administrateurs
- identifiants techniques
- accès à l’hébergement
- base de données
Certains mots de passe devront être renouvelés directement par le propriétaire du compte.
🔵 PACK BUSINESS
Le pack BUSINESS comprend tout le pack ESSENTIEL avec une investigation et une sécurisation plus approfondies.
Il peut notamment comprendre :
🔍 RECHERCHE DE LA PORTE D’ENTRÉE
Lorsque les éléments disponibles permettent de l’identifier :
- extension vulnérable
- thème compromis
- compte administrateur
- fichier exposé
- configuration dangereuse
- version obsolète
- mot de passe compromis
- autre vecteur accessible
L’objectif est de ne pas simplement supprimer le symptôme si la cause reste présente.
🔐 RENOUVELLEMENT DES ÉLÉMENTS SENSIBLES
Selon les accès :
- rotation des clés WordPress
- fermeture des sessions existantes
- contrôle renforcé des administrateurs
- recommandations de renouvellement des mots de passe
- nettoyage des comptes inutiles
- contrôle complémentaire des accès
🛡️ SÉCURISATION POST-INFECTION
Je mets en place les protections raisonnables nécessaires pour réduire le risque de réinfection immédiate.
Cela peut comprendre :
- protections de connexion
- limitation brute force
- contrôle des permissions accessibles
- protection de fichiers sensibles
- suppression de composants inutiles ou manifestement dangereux
- vérification HTTPS
- réglages WordPress adaptés
🟣 PACK PREMIUM
Le pack PREMIUM comprend tout le pack BUSINESS et ajoute une protection post-infection renforcée.
Selon l’environnement, il peut comprendre :
🧱 HARDENING RENFORCÉ
- sécurisation approfondie des accès
- authentification 2FA lorsque compatible
- protections complémentaires de WordPress
- configuration des sauvegardes automatiques
- contrôle renforcé des fichiers sensibles
- vérification des permissions importantes
🌐 CLOUDFLARE
Lorsque compatible :
- configuration DNS nécessaire
- HTTPS
- proxy
- protections réseau de base
- règles raisonnables contre certains trafics automatisés
Je privilégie le plan gratuit lorsqu’il suffit.
🔄 CONTRÔLE APRÈS INTERVENTION
Un nouveau contrôle est réalisé après la livraison afin de rechercher d’éventuels signes visibles de réinfection dans le périmètre traité.
🚩 TYPES DE PROBLÈMES QUE JE PEUX TRAITER
Selon le diagnostic :
- redirections vers des sites inconnus
- pages parasites
- spam SEO
- contenu étranger injecté
- scripts suspects
- popup ou publicité malveillante
- fichiers WordPress infectés
- compte administrateur inconnu
- backdoor identifiable
- code injecté dans le thème
- code injecté dans une extension
- base de données infectée
- site signalé comme compromis
- comportement différent sur mobile
- redirection provenant uniquement de Google
🌐 ALERTE GOOGLE / NAVIGATEUR
Un site compromis peut parfois afficher un avertissement tel que :
- site dangereux
- site trompeur
- contenu malveillant
- site susceptible d’avoir été piraté
Après nettoyage, une demande de réexamen peut être nécessaire.
Cette démarche peut être réalisée avec l’option correspondante lorsque les outils nécessaires sont accessibles.
⚠️ Google conserve entièrement le contrôle de :
- l’analyse
- la validation
- le délai de traitement
- le retrait de l’avertissement
Je ne peux donc pas garantir une date précise de suppression de l’alerte.
🔍 COMMENT SAVOIR SI LE SITE EST RÉELLEMENT PROPRE ?
Après le nettoyage, je vérifie les zones accessibles concernées par l’intervention.
Selon l’environnement :
- fichiers
- base de données
- comptes
- extensions
- thème
- tâches planifiées
- pages principales
- navigation
- redirections
- administration WordPress
L’objectif est qu’aucun élément malveillant connu ou identifié dans le périmètre contrôlé ne reste présent.
Cela ne constitue toutefois pas une garantie qu’aucune vulnérabilité future ou élément totalement inaccessible ne puisse exister.
⚠️ AUCUN PROFESSIONNEL NE PEUT GARANTIR « PLUS JAMAIS PIRATÉ »
La sécurité dépend également de :
- l’hébergement
- WordPress
- extensions
- thème
- mots de passe
- comptes utilisateurs
- services tiers
- vulnérabilités futures
- postes informatiques utilisés pour administrer le site
Le nettoyage et le hardening permettent de réduire fortement les risques connus, mais aucun site connecté à Internet ne peut être déclaré invulnérable.
🛒 ET POUR WOOCOMMERCE ?
WooCommerce peut être traité lorsque son environnement reste compatible avec le périmètre choisi.
Une attention particulière est portée notamment à :
- comptes administrateurs
- comptes clients
- extensions
- pages sensibles
- environnement de commande
- base de données
Aucune transaction réelle n’est effectuée sans accord.
🔄 DIFFÉRENCE AVEC MON SERVICE DE SÉCURISATION WORDPRESS
Les deux prestations répondent à deux situations différentes.
| Situation | Service adapté |
|---|---|
| Site sain à renforcer | Sécurisation / Hardening WordPress |
| Site déjà infecté | Nettoyage malware |
| Redirections malveillantes | Nettoyage malware |
| Backdoor détectée | Nettoyage malware |
| Compte administrateur frauduleux | Nettoyage malware |
| Prévention avant incident | Sécurisation / Hardening |
| 2FA / sauvegardes / Cloudflare sur site sain | Sécurisation / Hardening |
Si votre site est déjà compromis, il faut d’abord le nettoyer avant de considérer qu’une sécurisation préventive suffit.
🚫 CE SERVICE N’EST PAS UNE REFONTE
Le nettoyage ne comprend pas automatiquement :
- nouveau design
- reconstruction complète du site
- nouvelles fonctionnalités
- modification massive du contenu
- migration complète vers un autre CMS
- optimisation SEO complète
- optimisation Core Web Vitals
- nouvelle boutique
- nouveau thème
❌ CE QUI N’EST PAS INCLUS AUTOMATIQUEMENT
La prestation ne comprend pas automatiquement :
- récupération d’un serveur totalement inaccessible
- reconstruction intégrale d’un site détruit
- récupération d’un domaine volé
- récupération d’un compte hébergeur dont vous n’avez plus accès
- forensic avancé d’une infrastructure complète
- analyse d’autres machines de votre entreprise
- pentest complet
- suppression d’une blacklist externe non contrôlée
- surveillance 24/7 permanente
- licence premium
- service SaaS payant
- nouvel hébergement
- restauration de données qui n’existent plus dans aucune sauvegarde
Si l’infection dépasse le périmètre prévu, je vous l’indique avant d’engager un travail supplémentaire.
💳 AUCUNE DÉPENSE PAYANTE AUTOMATIQUE
Je privilégie les outils et protections déjà disponibles ou gratuits lorsqu’ils permettent de traiter correctement le problème.
Aucun achat de :
- plugin
- licence
- antivirus serveur
- Cloudflare payant
- hébergement
- service externe
n’est réalisé automatiquement pour votre compte.
🧭 COMMENT SE DÉROULE L’INTERVENTION ?
| Étape | Intervention |
|---|---|
| 1️⃣ Diagnostic | Analyse de la compromission visible |
| 2️⃣ Sauvegarde | Conservation de l’état existant lorsque possible |
| 3️⃣ Investigation | Recherche des fichiers, comptes et données suspects |
| 4️⃣ Nettoyage | Suppression des éléments malveillants identifiés |
| 5️⃣ Mise à niveau | Mises à jour compatibles nécessaires |
| 6️⃣ Sécurisation | Réduction du risque de réinfection |
| 7️⃣ Vérifications | Contrôle du site après nettoyage |
| 8️⃣ Livraison | Récapitulatif des actions et recommandations |
📋 APRÈS LE NETTOYAGE
Je vous indique notamment :
- les problèmes principaux identifiés
- les éléments nettoyés
- les modifications réalisées
- les protections mises en place
- les éventuels risques restant à traiter
- les recommandations importantes
Vous savez ainsi ce qui a été fait et ce qui doit encore être surveillé.
❓ QUESTIONS FRÉQUENTES
Mon site redirige vers un autre site, pouvez-vous intervenir ?
Oui, ce comportement peut être lié à une compromission WordPress et fait partie des problèmes pouvant être diagnostiqués.
Google indique que mon site est dangereux. Pouvez-vous supprimer l’alerte ?
Je peux nettoyer le site puis effectuer la demande de réexamen avec l’option correspondante.
La décision et le délai final appartiennent à Google.
Pouvez-vous supprimer une backdoor ?
Oui lorsqu’elle est identifiable et accessible dans le périmètre analysé.
Nettoyez-vous également la base de données ?
Oui lorsqu’elle contient des éléments malveillants identifiés.
Faites-vous une sauvegarde ?
Lorsque l’environnement le permet, oui, avant les opérations sensibles.
Le site sera-t-il sécurisé après le nettoyage ?
Une sécurisation minimale nécessaire à la remise en état est réalisée.
Les packs BUSINESS et PREMIUM permettent un durcissement plus poussé.
Pouvez-vous garantir que le site ne sera jamais piraté à nouveau ?
Non.
Une telle garantie serait irréaliste.
Faites-vous WooCommerce ?
Oui selon la configuration et la complexité de la boutique.
Dois-je changer mes mots de passe ?
Après une compromission, le renouvellement des accès sensibles est fortement recommandé.
Je vous indiquerai ceux qui doivent être renouvelés.
Mon hébergeur a suspendu mon site. Pouvez-vous quand même intervenir ?
Cela dépend des accès encore disponibles.
Contactez-moi avant toute commande.
Le site est complètement détruit. Ce service suffit-il ?
Pas nécessairement.
Une reconstruction ou restauration depuis une sauvegarde saine peut être nécessaire.
💬 AVANT DE COMMANDER
Envoyez-moi :
- l’URL de votre site ;
- ce que vous observez ;
- depuis quand le problème existe ;
- toute capture utile ;
- les éventuels messages reçus de votre hébergeur ;
- toute alerte Google ou navigateur ;
- si vous utilisez WooCommerce ;
- si vous disposez d’une sauvegarde récente ;
- si vous avez encore accès à WordPress et à l’hébergement.
Je pourrai ainsi vérifier que le périmètre choisi correspond bien à l’état réel de votre site avant le démarrage.